お役立ち資料
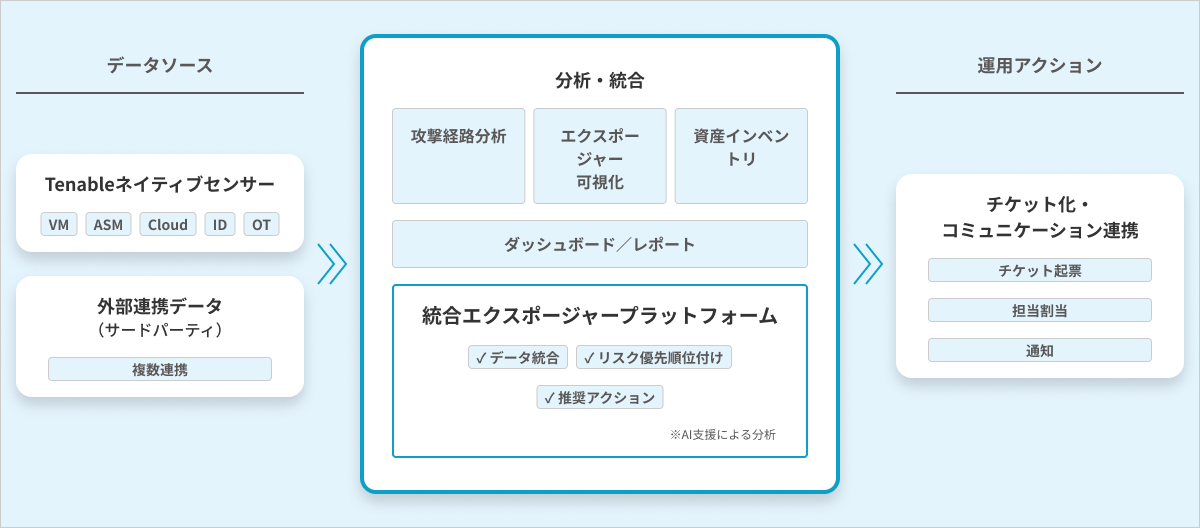
オンプレミス / クラウド / 外部公開資産 / ID / OT にまたがるリスクを、個別のツールや担当ごとに見ているだけでは、優先順位が決めづらくなります。Tenable Oneは、露出状況・脆弱性・資産重要度・攻撃経路の観点を横断して、今対応すべきリスクの判断と継続的な運用につなげるための基盤です。
まずはお気軽にお問合せください。
いま多くの組織で起きているのは、情報不足というより、情報が分散していて意思決定につながらないことです。
CTEMを回すには、発見だけでなく、優先順位付けと運用のつながりが必要です。
資産や管理ツールが分散し、全体像がつかみにくい
脆弱性の件数は多いが、何から対応すべきか決めづらい
発見して終わりになり、改善運用までつながりにくい
複数領域に散らばった情報をTenable Oneに統合し、横断的に可視化・優先順位付けすることで、
CTEMを単一の基盤で運用できます。ユービーセキュアは、環境に合わせた導入設計と運用定着を支援します。
STEP.01
Scoping
範囲特定
統合的な資産把握
STEP.02
Discovery
発見
脆弱性・設定不備の検出
STEP.03
Prioritization
優先順位付
リスクの文脈化・スコア化
STEP.04
Validation
検証
攻撃可能性の検証
STEP.05
Mobilization
動員
改善策の統合管理
Tenable Oneは、複数領域の情報を横断して把握し、CTEM運用に必要な判断につなげるための統合プラットフォームです。「脆弱性管理」「ASM」「ID」「クラウド」「OT」などを個別最適で終わらせず、共通の視点で優先度判断しやすくします。
必要な領域から始めて、統合へ拡張できるコンポーネント群
統合プラットフォーム
複数領域の情報を横断して可視化し、優先順位付けと運用判断を支える基盤。
脆弱性管理
Nessus対応
継続的な脆弱性把握の土台。環境規模や運用体制に応じたスキャン方式で導入可能。
攻撃対象領域管理 (ASM)
把握しきれていない外部公開資産や露出状況を可視化し、境界領域の監視を強化。
Webアプリケーション
Webアプリの脆弱性を継続的に把握し、公開資産起点でのリスク評価を実現。
IDセキュリティ
ADやEntra IDの設定・構成リスクを可視化し、攻撃経路の観点から評価。
クラウドセキュリティ
マルチクラウド環境の設定・権限・ワークロード等のリスクを整理し優先順位付け。
OTセキュリティ
OT環境の資産や脆弱性を把握し、IT/OTをまたぐ露出把握の統合運用を支援。
「全部入り」でなくても
大丈夫です。
必要な領域から、始められます。
「まずは脆弱性管理を立て直したい」「ASMを先にやりたい」「IDやクラウドまで見据えたい」
——段階的な進め方に対応できます。
現状の体制・運用負荷を踏まえて、導入範囲を整理します。
VPN機器・境界機器の脆弱性対応を急ぎたい
外部公開資産の把握が不十分だと、緊急対応時の初動が遅れやすくなります。ASMによる公開資産の把握と、脆弱性・ID・クラウドの情報を横断した優先順位付けにより、対応の判断を早めやすくなります。
AD / Entra ID のリスクを、インフラ運用と切り離さずに見たい
ID領域は別担当になりやすく、攻撃経路として評価しづらいことがあります。IDエクスポージャーの可視化により、インフラや脆弱性管理とつながる形で優先順位を整理しやすくなります。
マルチクラウド環境のリスクを整理したい
クラウドの設定・権限等は散らばりやすい領域です。クラウド起点のリスクを横断で把握し、他領域とあわせてCTEM運用に乗せることで、対応の順番を決めやすくなります。
現場の対応優先度を、管理者・経営層にも説明しやすくしたい
件数やスコアだけでは優先する理由を説明しづらいことがあります。資産重要度や攻撃経路の観点を含めた判断材料を整えることで、是正優先度や予算配分の合意形成が進めやすくなります。
CTEMは、ツールを入れれば自然に回るものではありません。
ユービーセキュアは、現状整理から導入設計、運用ルール化、レポート設計まで、継続的に回る体制づくりを支援します。
01
02
03
04
05
06